Dans un contexte où la protection des données sur Internet demeure un enjeu crucial pour particuliers comme professionnels, le choix d’un protocole VPN performant devient primordial. Les solutions IPsec et OpenVPN figurent parmi les plus plébiscitées. Leur efficacité, leur adaptabilité et leur sécurité sont dès lors constamment comparées par les entreprises souhaitant optimiser leurs connexions à distance, mais aussi par les utilisateurs désireux de préserver leur confidentialité face à la multiplication des cybermenaces. Ce comparatif analyse en profondeur ces deux protocoles majeurs sous les angles de la performance réseau, du chiffrement, de la latence et de la fiabilité. L’objectif : offrir les clés d’un choix raisonné selon les besoins spécifiques en 2026, année marquée par l’explosion du télétravail et la nécessité croissante d’un accès sécurisé aux ressources en ligne.
- IPsec est privilégié dans les environnements professionnels pour sa compatibilité native avec de nombreux systèmes et équipements réseau.
- OpenVPN séduits par sa flexibilité et sa capacité à fonctionner même en présence de réseaux très restrictifs ou de firewalls stricts.
- La performance réseau : le temps de reconnexion diffère fortement entre les deux solutions, impactant directement l’expérience utilisateur lors des changements d’adresse IP.
- Le choix des ports et les options d’obfuscation font d’OpenVPN un protocole résilient contre le blocage, là où IPsec reste limité par ses ports fixes.
- La qualité du chiffrement et la gestion de la latence répondent à des besoins spécifiques, qu’il s’agisse de visioconférence, de VoIP ou de streaming en mobilité.
- En 2026, la montée en puissance des usages mobiles et des connexions multi-supports impose une analyse fine pour choisir le protocole VPN adapté.
Les bases techniques d’IPsec et OpenVPN : comprendre les fondements des deux protocoles VPN
Avant de se pencher sur les indicateurs de performance réseau, il s’avère essentiel de saisir ce qui distingue l’architecture d’IPsec et celle d’OpenVPN, tant au niveau de leur implantation dans les réseaux que de leur conception technique. IPsec (Internet Protocol Security) est un protocole réseau conçu à l’origine pour sécuriser les communications IP à bas niveau, notamment via des architectures dites site-à-site. Il est aujourd’hui intégré nativement dans la plupart des systèmes d’exploitation ou équipements réseau, tels que les routeurs d’entreprise et les firewalls matériels. Cela explique son déploiement massif dans les grandes organisations où la gestion centralisée prime.
OpenVPN se distingue quant à lui par une approche logicielle entièrement indépendante des couches inférieures du réseau. Présentée au départ comme une solution de chiffrement open source, OpenVPN utilise les protocoles TLS/SSL pour échanger les clés et authentifier les utilisateurs. Cette spécificité lui permet d’être facilement adaptable : il est exploitable sur tout type d’infrastructure, sans nécessité d’intégration matérielle poussée. Les développeurs peuvent l’implémenter sur divers systèmes d’exploitation, du serveur d’entreprise à l’application mobile individualisée.
Les modes d’intégration et leur impact
Pour les entreprises, intégrer IPsec revient souvent à exploiter une infrastructure déjà en place, sans surcoût matériel ou adaptation logicielle lourde. À l’inverse, OpenVPN brille dans la consultation sécurisée de ressources à distance, sur des réseaux très différents et parfois hostiles – à l’image des accès en mobilité ou lors de déplacements internationaux. La différence d’intégration influence la simplicité de gestion, la maintenance et surtout la capacité d’évolution à long terme.
Enfin, le modèle de chiffrement illustre bien l’orientation des deux protocoles. IPsec applique la cryptographie IP pour chiffrer chaque paquet réseau de manière systématique, limitant la surface d’attaque. OpenVPN confère une adaptabilité supplémentaire, grâce à la négociation dynamique des algorithmes et la gestion efficace du renouvellement des clés par TLS. Ce point sera capital dans l’analyse des performances et de la fiabilité.
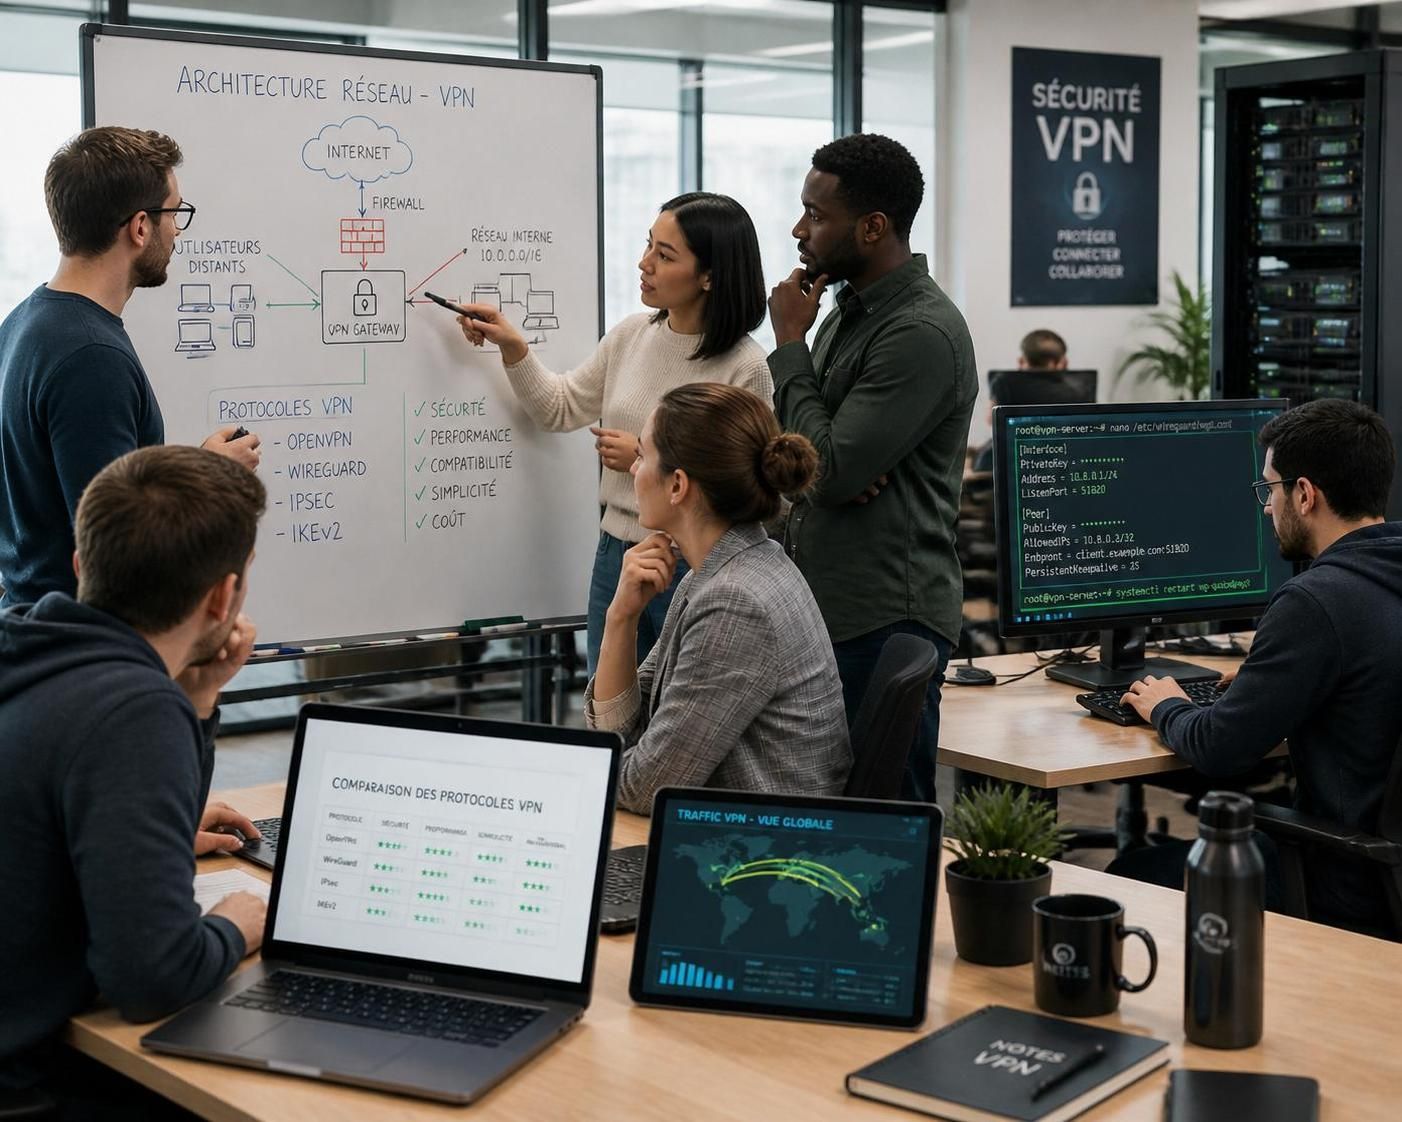
Performance réseau et gestion de la mobilité : IPsec ou OpenVPN face aux usages modernes
L’un des critères déterminants dans le choix d’un protocole VPN reste la gestion des fluctuations du réseau. Les environnements professionnels privilégient des connexions stables et une interruption minimale en cas de changement de contexte, comme lors d’un passage d’un réseau Wi-Fi domestique à une 4G ou à du roaming international. IPsec, en particulier dans sa variante IKEv2, intègre la technologie MOBIKE (RFC 4555). Cette solution permet une reprise de tunnel quasi-instantanée lors de la modification d’adresse IP. En pratique, la reconnexion s’opère entre 50 et 200 ms. Pour l’utilisateur d’une application en visioconférence ou d’un service de VoIP, la transition est alors imperceptible et le flux reste continu.
En revanche, cette rapidité cache une limitation : IPsec utilise systématiquement les ports UDP 500 et 4500, sans possibilité de modification. Dans des contextes restrictifs, si ces ports sont bloqués, la connexion est considérée comme perdue, aucune notification exploitable n’étant remontée à l’utilisateur. Ce dernier risque d’imputer à tort le dysfonctionnement au réseau, faute de signalisation claire.
OpenVPN et ses forces en mobilité
À l’opposé, OpenVPN fait le choix d’une reconnexion plus lente lors d’un changement d’adresse IP, due à la nécessité de renouveler l’ensemble du handshake TLS. Selon les derniers tests, le retour à la connexion prend entre 800 et 2500 ms selon le mode UDP ou TCP. Ce délai reste néanmoins acceptable pour nombre d’usages, le bénéfice essentiel d’OpenVPN étant sa grande résilience face aux obstacles réseau. En effet, il est possible de configurer OpenVPN pour fonctionner via divers ports (443, 80, 53, ou tout port non standard), en mode TCP pour se fondre dans le trafic HTTPS, ou même via des modules d’obfuscation (stunnel, obfs4, Shadowsocks) limitant la détection et le blocage.
Cette flexibilité donne à OpenVPN un avantage net dans les environnements hostiles, typiques des hôtels, aéroports ou réseaux d’entreprise où le filtrage est strict. La montée en puissance du télétravail et la nécessité de garantir la disponibilité sur terminaux mobiles rendent ce comportement résilient de plus en plus essentiel. En somme, la rapidité est le point fort d’IPsec, mais la robustesse d’OpenVPN en fait un candidat idéal pour les situations difficiles.
Sécurité VPN et chiffrement : quelles garanties pour la confidentialité des échanges ?
La question du chiffrement constitue le cœur de la proposition de valeur de tout protocole VPN. De ce point de vue, IPsec et OpenVPN se montrent tous deux à la hauteur, mais selon des approches complémentaires. IPsec privilégie une implémentation standardisée, héritée des environnements professionnels : il chiffre chaque paquet IP, s’assurant que les échanges ne puissent être interceptés dès la couche réseau. Les entreprises apprécient la certification des algorithmes IPsec, régulièrement auditée et mise à jour pour contrer les attaques les plus récentes en 2026.
Par ailleurs, IPsec propose diverses suites de chiffrement (AES-GCM, ChaCha20, 3DES…), adaptables selon la puissance des équipements ou la politique interne. Les échanges de clés via IKEv2 apportent une sécurité supplémentaire, en renouvelant régulièrement les secrets partagés. OpenVPN, lui, fonctionne majoritairement au-dessus de TLS, déterminant la force de la confidentialité par la version de TLS utilisée (TLS 1.3 étant aujourd’hui la norme de référence). L’authentification peut reposer sur une clé pré-partagée, un certificat ou des échanges complexes à double facteur (MFA), maximisant la protection contre les attaques dites « man-in-the-middle ».
Spécificités du chiffrement selon le protocole
OpenVPN se démarque par la possibilité d’intégrer des modules d’obfuscation. Ils rendent indétectables les tunnels VPN, un avantage contre la censure ou dans les pays pratiquant une surveillance accrue. Le choix des algorithmes ChaCha20-Poly1305 ou AES-256, la prise en charge d’authentification multifactorielle, contribuent à maintenir un haut niveau de sécurité, même sur des serveurs publics ou mal protégés. Les mises à jour régulières du protocole, soutenues par la communauté open source, permettent une adaptation rapide aux failles émergentes.
D’un point de vue pratique, la différence se joue sur la compatibilité logicielle : IPsec impose parfois des adaptations d’infrastructure pour bénéficier des algorithmes les plus avancés, tandis qu’OpenVPN laisse le choix du niveau de sécurité à l’utilisateur final ou à l’administrateur réseau. Cette souplesse facilite une transition rapide vers de nouveaux standards, comme de futurs algorithmes post-quantiques.
Latence, vitesse de connexion et impact sur l’expérience utilisateur
Le ressenti de la latence et la vitesse de connexion sont deux paramètres essentiels dans l’arbitrage entre IPsec et OpenVPN, notamment pour les usages sensibles au délai, comme le gaming, la visioconférence ou le streaming live. Les tests terrain indiquent que l’implémentation IKEv2/IPsec permet, grâce à son intégration native et ses routes directes, de maintenir une latence plus basse lors du changement d’adresse IP. La transmission de paquets étant optimisée au niveau de la couche réseau, les pertes sont limitées et le débit est maintenu proche de la connexion d’origine en l’absence de filtrage réseau spécifique.
OpenVPN, de par sa redondance TLS et ses couches supplémentaires, induit généralement une augmentation de la latence. Les résultats montrent cependant que la marge reste tolérable pour la plupart des usages, sauf pour les environnements ultra-sensibles à la performance réseau. L’avantage d’une parfaite adaptabilité sur différents réseaux compense ce léger surcoût de latence, car la résilience d’OpenVPN assure un accès stable même là où IPsec se trouve bloqué.
Développement de la qualité de service
Des solutions récentes intègrent la priorisation du trafic VPN pour atténuer l’impact de la latence sur des applications critiques. Les fournisseurs de solutions, tant pour IPsec que pour OpenVPN, proposent des modules de gestion de la qualité de service, permettant d’assurer une expérience utilisateur de plus en plus transparente. Enfin, l’accélération matérielle, via des processeurs dédiés ou des ressources cloud évolutives, a uniformisé les niveaux de débit maximums, abolissant l’argument historique de supériorité d’un protocole sur l’autre dans les contextes grand public.
| Critère | IPsec | OpenVPN |
|---|---|---|
| Reconnaissance mobilité | 50–200 ms (IKEv2, ports fixes) | 800–2500 ms (handshake TLS, ports configurables) |
| Sensibilité aux firewalls | Sensible (ports non personnalisables) | Faible (ports et méthodes d’obfuscation) |
| Chiffrement | AES, ChaCha20, 3DES (IP niveau transport) | AES, ChaCha20, support TLS évolutif |
| Latence moyenne | Faible sur réseaux natifs | Légèrement plus élevée |
| Déploiement | Intégration réseau native | Flexible, multiplateforme |
Fiabilité, support et évolutivité : les critères clés en entreprise et chez les particuliers
Le choix d’une technologie VPN n’implique pas uniquement la performance, mais une évaluation globale de la fiabilité à long terme, du support technique et de l’évolutivité face aux besoins grandissants. Les structures informatiques importantes misent historiquement sur IPsec pour la gestion centralisée, la répartition des droits d’accès et la robustesse des tunnels persistants entre plusieurs sites. Cette approche se prête idéalement à la connexion de filiales, au télétravail d’une flotte de salariés et à la mutualisation des appareils nomades au sein d’un même groupe.
Mais l’environnement technologique est en perpétuelle évolution : la multiplication des usages personnels, la nécessité d’accéder à des services en streaming ou à des plateformes géolocalisées, poussent OpenVPN sur le devant de la scène, tant pour sa compatibilité multi-OS que pour la rapidité de son support communautaire. Les mises à jour récurrentes, l’intégration aux solutions cloud ou la possibilité d’endosser rapidement de nouveaux algorithmes de chiffrement placent OpenVPN comme le choix dynamique par excellence, adapté à des usages hybrides et évolutifs.
- IPsec rassure par son intégration directe dans les systèmes d’exploitation et équipements de sécurité déjà présents
- OpenVPN se distingue par sa communauté active, capable de proposer vite des correctifs face aux failles nouvellement découvertes
- Les entreprises mixtes, engageant à la fois des collaborateurs fixes et des freelances, optent souvent pour une solution hybride, combinant IPsec sur certains segments critiques et OpenVPN sur les postes mobiles
- La formation des équipes à l’administration VPN reste un enjeu, IPsec étant parfois jugé plus complexe à maintenir au quotidien
En 2026, l’enjeu de l’évolutivité prend le pas sur la simple robustesse du protocole : pouvoir changer de méthode de chiffrement, migrer vers des systèmes post-quantiques ou adapter en temps réel la politique de sécurité réseau s’impose désormais comme une condition pour anticiper les risques à venir.
Quelle différence de performance réseau existe-t-il concrètement entre IPsec et OpenVPN ?
IPsec se montre plus rapide lors du changement d’adresse IP (50–200 ms grâce à IKEv2/MOBIKE), tandis qu’OpenVPN tolère des délais de reconnexion plus longs (800 à 2500 ms) mais reste plus résilient face aux firewalls et blocages réseau.
Quel protocole VPN est conseillé pour une sécurité maximale en 2026 ?
IPsec comme OpenVPN intègrent des algorithmes de chiffrement robustes. OpenVPN se démarque cependant dans des environnements hostiles ou soumis à la censure grâce à ses capacités d’obfuscation et à son adaptabilité.
OpenVPN fonctionne-t-il sur tous les réseaux d’entreprise ?
Oui, OpenVPN est la référence pour contourner les restrictions réseau grâce à ses ports configurables et ses modules d’obfuscation, contrairement à IPsec qui est parfois bloqué sur des réseaux filtrant UDP 500/4500.
IPsec est-il adapté aux connexions mobiles ou en déplacement ?
Grâce à la technologie MOBIKE dans IKEv2, IPsec gère très bien la mobilité avec une continuité quasi-instantanée de la connexion, mais reste vulnérable aux environnements bloquant ses ports de base.
Faut-il combiner IPsec et OpenVPN pour une sécurité optimale ?
Dans de nombreux cas, les entreprises combinent les deux protocoles : IPsec pour relier des sites distants et OpenVPN pour sécuriser les accès mobiles ou géodistribués, assurant ainsi une couverture maximale.